Cuando un atacante logra vulnerar una cuenta que tiene activado el Segundo Factor de Autenticación (2FA), no significa que hayan “adivinado” tu código de seguridad en tiempo real. Lo que hacen es evadir el proceso de inicio de sesión por completo.
El hacker accedió a tu cuenta clonando una sesión activa o robando tus credenciales directamente desde la raíz.
Aquí te explico detalladamente todos los escenarios posibles de cómo lo lograron:
1. El escenario principal: Infección por Infostealer (Secuestro de Cookies)
Este es el método más común y efectivo hoy en día. No necesitan tu contraseña ni tu código 2FA porque clonan tu computadora.
- ¿Cómo funciona? Un virus del tipo Infostealer (como RedLine, Vidar o Lumma) se infiltra en tu computadora, usualmente camuflado en un programa pirateado, un crack de un videojuego, una película torrent o un correo falso.
- El robo de cookies: En lugar de buscar tu contraseña, el virus va directo a los archivos temporales de tu navegador (Chrome, Edge, Brave, etc.) y roba las Cookies de sesión.
- El salto del 2FA: Las cookies son “pases digitales” que le dicen a Google: “Esta persona ya puso su contraseña y su 2FA hace una hora, no se los vuelvas a pedir”. El hacker toma esas cookies, las mete en su propio navegador y, para Google, el hacker eres tú en tu computadora de siempre. Entra directo a tu Drive, Fotos y Gmail sin activar ninguna alarma.
2. Phishing Adversario (Ataques MitM – Man-in-the-Middle)
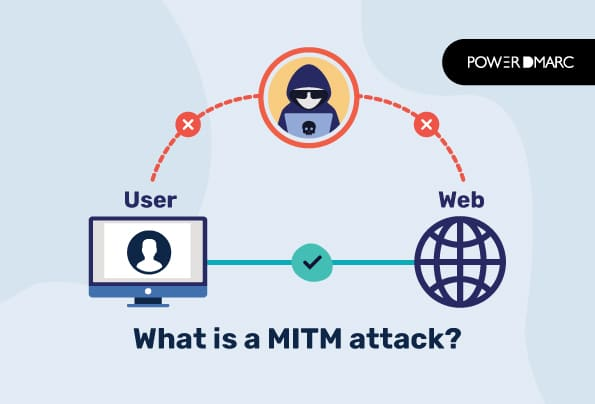
En este escenario, tú interactuaste con una página falsa, pero extremadamente avanzada.
- ¿Cómo funciona? Recibes un correo o un mensaje que parece de Google alertándote de un problema de seguridad. Al hacer clic, vas a una pantalla de inicio de sesión idéntica a la real.
- La trampa en tiempo real: Cuando escribes tu usuario y contraseña en la página falsa, un sistema automatizado del hacker los recibe y los mete al mismo tiempo en la página real de Google.
- El engaño del 2FA: Google real detecta el inicio de sesión y envía el código 2FA (o la notificación a tu celular). Tú, creyendo que estás en la página real, pones el código en la pantalla del hacker. El hacker recibe el código, lo mete en la página real y se apodera de la cuenta.
3. Ingeniería Social y Fatiga de MFA (Ataques de fatiga)
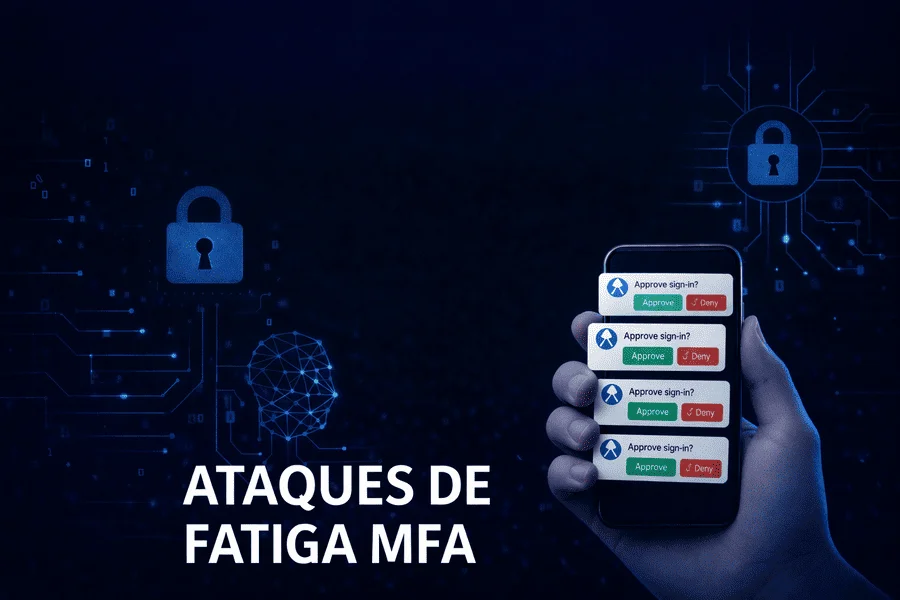
Este método aprovecha el cansancio o el descuido del usuario mediante el bombardeo de notificaciones.
- ¿Cómo funciona? El hacker ya consiguió tu contraseña (quizás de una filtración de datos de otra página donde usabas la misma clave). Al intentar entrar a tu Gmail, Google frena al hacker y te envía a ti una notificación al celular que dice: “¿Estás intentando iniciar sesión?”.
- El cansancio: El atacante empieza a intentar iniciar sesión docenas de veces seguidas, usualmente de madrugada. Tu teléfono no para de sonar con alertas de Google.
- El error: Por error, por cansancio para que el teléfono deje de sonar, o porque el hacker te llama haciéndose pasar por el soporte técnico de Google diciéndote que presiones “Sí”, terminas autorizando el acceso.
4. SIM Swapping (Clonación de tarjeta SIM)
Este escenario aplica solo si tu 2FA consiste en recibir un mensaje de texto (SMS) en tu teléfono.
- ¿Cómo funciona? El hacker no ataca tu computadora, sino tu compañía telefónica. Usando documentos falsos o con la ayuda de un empleado corrupto de la telefónica, el hacker transfiere tu número de teléfono a una tarjeta SIM que él posee.
- El resultado: Tu teléfono se queda repentinamente “Sin Servicio”. En ese mismo momento, el hacker pide restablecer tu contraseña de Google. El SMS con el código de recuperación y el 2FA le llega directamente al teléfono del hacker.
ÚNETE A MI CANAL DE TELEGRAM VIP
🧑🏾💻🧑🏾💻 Hola HACKERS, un gusto que estés acá. A continuación te describo el contenido actual del canal VIP. El contenido de este canal se ira actualizando seguido, se incluirán nuevos métodos de Hacking, herramientas de Hacking, manuales de Hacking, Rats, Malwares, Ransomwares, cursos de Hacking, Métodos y cursos de Carding, contactos con Hackers de la DarkWeb, referencias a foros de la DarkWeb. Adicional todos los integrantes del canal VIP aprendemos y aportamos entre todos. 🕵🏾♂️🕵🏾♂️
Si quieres unirte escribe a mi cuenta oficial de TELEGRAM:
👤 Contacto Directo (Admin)
💬 Telegram: @M4lc0lm_X
https://t.me/M4lc0lm_X
📩 Telegram (Canal Oficial)
🚨 Alertas, herramientas y contenido exclusivo
🔗 https://t.me/mitm_attack_offers
📌 Sitio Web Oficial
🔗 https://mitm-academy.com/
😊 YouTube (Contenido de Ciberseguridad)
▶️ https://www.youtube.com/@maninthemiddle-25