1. Plantillas de Phishing para Gmail (Google Workspace)
Los ataques a Gmail suelen apuntar a entornos corporativos o a usuarios que guardan contraseñas o copias de seguridad críticas en su nube.
⚠️ Pretexto: Alerta de Seguridad / Inicio de sesión sospechoso (Muy efectivo)
- Medio: Correo electrónico.
- Asunto: [ALERTA DE SEGURIDAD] Intento de acceso no autorizado en su cuenta de Google
- Cuerpo del mensaje:
“Estimado usuario de Google,Hemos detectado un inicio de sesión inusual en su cuenta desde un dispositivo Linux / Chrome ubicado en Moscú, Rusia el 14/09/2026 a las 03:42 AM.Si no ha sido usted, su contraseña ha sido comprometida. Por favor, asegure su cuenta de inmediato verificando su identidad en el siguiente enlace para evitar el bloqueo preventivo:[Botón: Verificar mi actividad ahora]Si no realiza esta acción en las próximas 24 horas, suspenderemos temporalmente el acceso por su propia seguridad.El equipo de Seguridad de Cuentas de Google.”
💡 Pretexto: Almacenamiento lleno / Pérdida de correos
- Medio: Correo electrónico o SMS.
- Asunto: Acción requerida: Su almacenamiento de Google Drive / Gmail ha superado el 99%
- Cuerpo del mensaje:
“Tu cuenta de Gmail ha alcanzado el límite de almacenamiento gratuito. A partir de hoy, dejarás de recibir correos electrónicos importantes y los remitentes recibirán un error de rebote.Para validar tu cuenta y liberar 50GB de espacio promocional gratuito por ser un usuario antiguo, inicia sesión aquí:[Enlace acortado: ://ggl-storage-update.com]No respondas a este mensaje automatizado.”
🗒 2. Plantillas de Phishing para Facebook (Meta)
En Facebook, los delincuentes suelen atacar a administradores de páginas de empresas (Meta Business Suite) para robar cuentas publicitarias y usar sus tarjetas de crédito.
⚠️ Pretexto: Infracción de Derechos de Autor / Cierre de Página (El más común en empresas)
- Medio: Correo electrónico o Mensaje Directo (Messenger).
- Asunto: Aviso Final: Su página de Facebook será eliminada permanentemente
- Cuerpo del mensaje:
“Estimado Administrador,Su página ha sido reportada repetidamente por violar los Derechos de Autor (Copyright) y las Condiciones del Servicio de Meta debido a las imágenes/videos publicados en sus campañas recientes.De acuerdo con la ley DMCA, su cuenta está programada para ser desactivada en un plazo de 12 horas. Si considera que esto es un error, debe apelar la decisión de inmediato ingresando al Portal de Soporte Técnico de Meta para Empresas:[Enlace: ://meta-help-cases-support.com]Si no apela, la decisión será definitiva e irreversible.Departamento de Soporte Legal de Meta Platforms Inc.”
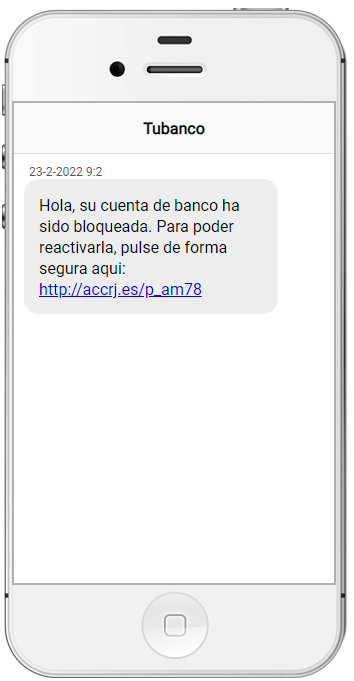
📱 Pretexto (SMS / Smishing): Verificación de dos factores caducada
- Medio: SMS.
- Cuerpo del mensaje:
“META: Se ha detectado un cambio en la configuracion de su cuenta de Facebook. Para mantener activo su codigo de seguridad 2FA, confirme sus datos de acceso aqui: [Enlace: fb-security-mobile.net/verify]. Evite el bloqueo de su perfil.”
🗒 3. Plantillas de Phishing para Instagram
Los ataques en Instagram se dirigen masivamente a INFLUENCERS, creadores de contenido o cuentas comerciales, apelando al estatus (la insignia azul) o al miedo a perder la comunidad.
✨ Pretexto: Solicitud de Insignia de Verificación (Check Azul)
- Medio: Correo electrónico o Mensaje Directo (DM).
- Asunto: Formulario de elegibilidad para la Insignia de Verificación de Instagram 2026
- Cuerpo del mensaje:
“¡Hola!Nuestro equipo de revisión de cuentas ha seleccionado tu perfil debido a tu alta tasa de interacción y crecimiento constante en la plataforma. Eres elegible para obtener la insignia azul de verificación de manera gratuita.Para reclamar tu insignia y validar que eres el propietario real de la cuenta, por favor completa el formulario oficial de Meta ingresando con tus credenciales actuales:[Enlace: instagram-verified-badge.co/apply]Nota: Si cambias el nombre de usuario durante este proceso, la solicitud será cancelada.Instagram Creator Support.”
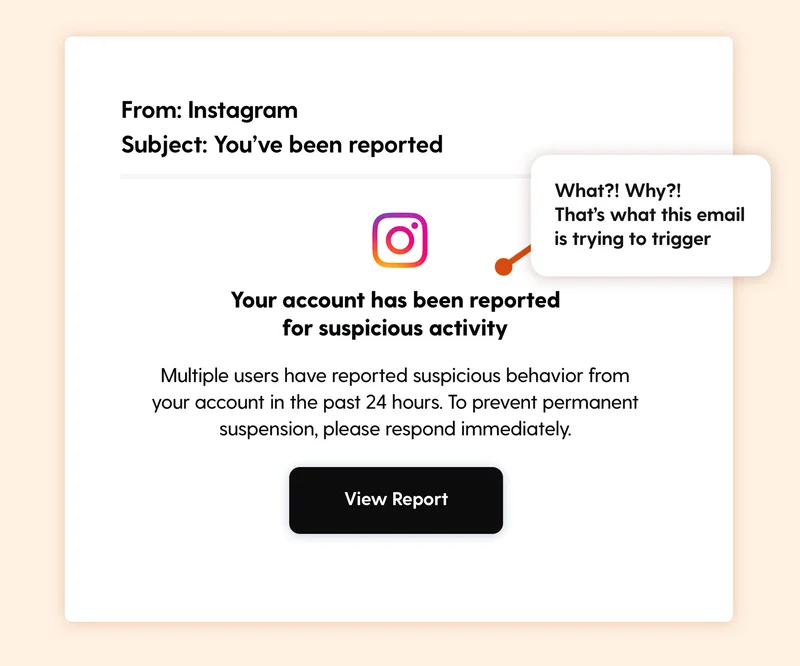
⚠️ Pretexto: Violación de Normas de la Comunidad (Falso Soporte Técnico)
- Medio: Correo electrónico.
- Asunto: IG Support: Actividad sospechosa e infracción detectada
- Cuerpo del mensaje:
“Detectamos que una o más de tus publicaciones infringen nuestras directrices sobre propiedad intelectual y suplantación de identidad.Para evitar que tu cuenta sea suspendida permanentemente y que pierdas tus seguidores, debes validar que eres soporte/dueño legítimo rellenando el formulario de objeción técnica:[Enlace: ig-helpdesk-center.info/login]Tienes 24 horas antes de que tu cuenta sea borrada de nuestros servidores de forma automática.Centro de Asistencia de Instagram.”
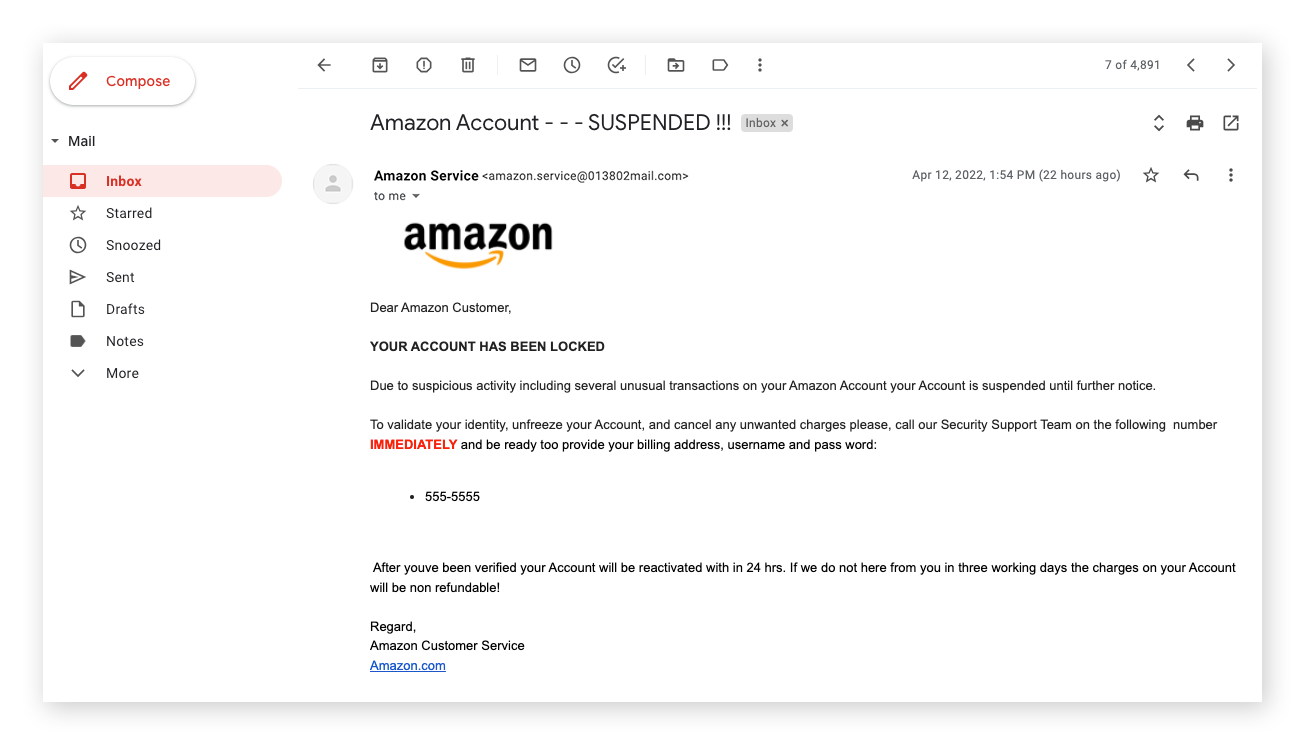
🔍 Indicadores de Engaño (IOCs del pretexto) comunes en todos los mensajes:
Si analizas estos mensajes bajo una perspectiva técnica, todos comparten los mismos patrones de ingeniería social:
- Sentido de Urgencia Extremo: Ponen límites de tiempo rígidos (12 horas, 24 horas) para anular el pensamiento lógico de la víctima.
- Llamados a la Acción Visibles: Botones grandes o enlaces que imitan la estética oficial.
- Dominios Simulados (Typosquatting): URLs como meta-help-cases… en lugar de facebook.com o meta.com.
Pregunta por mi curso: Hacking de dispositivos Android con BTMOB RAT mediante aplicaciones falsas.