
Que es el PHISHING?
El phishing es una técnica de estafa digital en la que los ciberdelincuentes se hacen pasar por empresas o instituciones conocidas mediante correos electrónicos, mensajes o llamadas para engañarte y robar tus datos personales, contraseñas o información bancaria.
Las herramientas de phishing son programas o plataformas utilizados por ciberdelincuentes (o profesionales de ciberseguridad para pruebas) diseñados para automatizar el envío de correos, SMS o mensajes fraudulentos. Su objetivo es engañar a los usuarios para robar datos confidenciales como contraseñas o números de tarjetas de crédito.
¿Cómo funcionan estas herramientas?
• Generación de páginas clonadas: Crean réplicas exactas de sitios web legítimos (como bancos o redes sociales) para capturar los datos que la víctima ingresa.
• Suplantación (Spoofing): Modifican el remitente para que el correo o mensaje parezca provenir de una fuente de confianza.
• Automatización: Envían miles de mensajes de forma masiva y analizan en tiempo real quién hace clic en los enlaces maliciosos
HERRAMIENTAS:
Setoolkit:
SEToolkit (Social-Engineer Toolkit) es una herramienta de código abierto diseñada para realizar pruebas de penetración enfocadas en la ingeniería social.
Creada por TrustedSec, permite a los profesionales de la ciberseguridad simular ataques del mundo real para evaluar la vulnerabilidad de las personas dentro de una organización.
Funciones principales
Puntos de acceso falsos: Simula redes Wi-Fi gemelas para interceptar tráfico en auditorías autorizadas.
GitHub – trustedsec/social-engineer-toolkit: El repositorio Social-Engineer Toolkit (SET) de TrustedSec – Todas las nuevas versiones de SET se implementarán aquí.
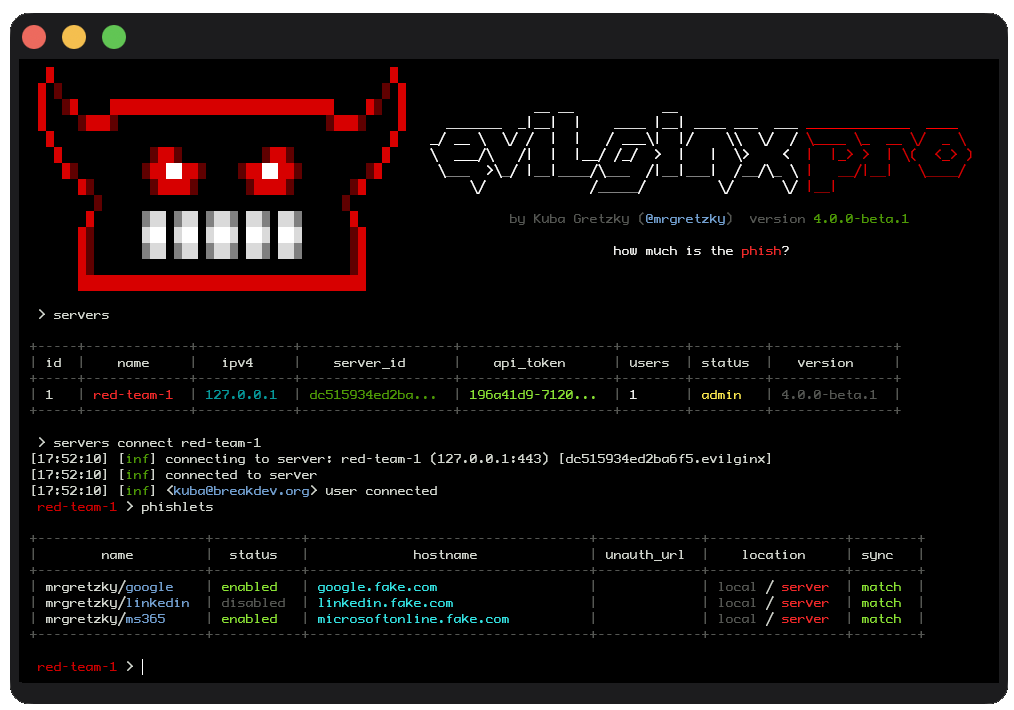
2. Evilginx2:
Evilginx2 es una herramienta avanzada de hacking utilizada para realizar ataques de phishing de tipo Man-in-the-Middle (MitM). A diferencia del phishing tradicional que clona páginas web estáticas, esta herramienta actúa como un intermediario o proxy entre la víctima y el sitio web legítimo (como Google, Microsoft o Netflix).
Características principales
Tráfico real: La víctima interactúa directamente con el servidor real, lo que hace el ataque extremadamente difícil de detectar para un usuario común.
GitHub – kgretzky/evilginx: UTILICE LA NUEVA VERSIÓN: https://github.com/kgretzky/evilginx2
3. HiddenEye:
HiddenEye es una herramienta automatizada de ingeniería social y phishing “todo en uno”, desarrollada en Python y de código abierto. Al igual que SEToolkit, está diseñada principalmente para que los profesionales de la ciberseguridad realicen pruebas de penetración y concienciación.
Su principal atractivo es la automatización extrema, facilitando la creación de ataques complejos en pocos segundos.
Características principales
Túneles integrados: Facilita la exposición de la página falsa a internet mediante servicios de tunelización integrados (como Ngrok o Localhost Run), sin necesidad de configurar manualmente un servidor web o abrir puertos en el router.
https://github.com/DarkSecDevelopers/HiddenEye-Legacy
4. SocialFish
SocialFish es una herramienta de ciberseguridad y hacking ético que permite clonar páginas web de inicio de sesión de redes sociales o servicios populares para crear campañas educativas de phishing.
GitHub – UndeadSec/SocialFish: herramienta de phishing y recopilador de información
5. SeeYou
En el sector tecnológico corporativo, SEEYOU AI es una compañía enfocada en la privacidad de datos. Desarrolla sistemas de seguridad que previenen que los modelos de lenguaje (como GPT) recopilen, memoricen o expongan los patrones de pensamiento e información sensible de los usuarios o empresas mediante técnicas de rotación y fragmentación de consultas.
GitHub – Viralmaniar/I-See-You: ISeeYou es una herramienta Bash y Javascript para encontrar la ubicación exacta de los usuarios durante interacciones de ingeniería social o phishing. Utilizando coordenadas de ubicación exactas, un atacante puede realizar un reconocimiento preliminar que le ayudará a realizar más ataques dirigidos.
6. SayCheese
En el ámbito del pentesting y la seguridad informática, SayCheese en GitHub es un script o herramienta diseñada para realizar demostraciones de ingeniería social.
Uso educativo: Se utiliza en auditorías para concientizar a las personas sobre el peligro de otorgar permisos de cámara y micrófono a enlaces web desconocidos o sospechosos.
GitHub – hangetzzu/saycheese: toma las fotos de la cámara web del objetivo mediante un enlace
7. QR Code HackG
El “QR Code Hacking” no es una herramienta de ciberseguridad, sino un conjunto de técnicas de ataque (y defensa) utilizadas por ciberdelincuentes y profesionales de seguridad para comprometer o evaluar sistemas mediante el uso de códigos QR modificados.
itHub – cryptedwolf/ohmyqr: secuestra servicios que dependen de la autenticación de código QR.
8. ShellPhish
Es una herramienta de automatización escrita en Bash diseñada para realizar ataques de phishing (suplantación de identidad) mediante la clonación de páginas de inicio de sesión de servicios populares.
An0nUD4Y/shellphish
9. BlackPhish
Es una herramienta de código abierto enfocada en la ingeniería social y las pruebas de penetración, utilizada para simular ataques de phishing y evaluar el nivel de concienciación y vulnerabilidad de los usuarios.
GitHub – yangr0/BlackPhish
10. Zphisher
Zphisher es una herramienta automatizada de código abierto diseñada para crear y simular ataques de phishing con fines educativos y de pruebas de penetración (hacking ético).
GitHub – htr-tech/zphisher: una herramienta de phishing automatizada con 30+ plantillas. ¡Esta herramienta está hecha únicamente con fines educativos! ¡El autor no será responsable de ningún mal uso de este kit de herramientas!
11. PhishX
PhishX es una plataforma de ciberseguridad centrada en las personas que ayuda a las organizaciones a entrenar a sus empleados para reconocer y evitar ataques de ingeniería social, especialmente el phishing.
https://github.com/thelinuxchoice/PhishX
12. GophishG
Gophish es un marco de trabajo (framework) de código abierto diseñado para simular ataques de phishing en entornos controlados.
¿Para qué sirve?
Pruebas de seguridad: Ayuda a los equipos de TI y profesionales de pruebas de penetración (pentesters) a evaluar qué tan vulnerables son los empleados a los correos maliciosos.
itHub – gophish/gophish: Kit de herramientas de phishing de código abierto
13. Wifiphisher
Wifiphisher es una herramienta de código abierto utilizada en ciberseguridad para realizar ataques de ingeniería social y phishing automatizados contra redes Wi-Fi.
¿Cómo funciona?
Captura de credenciales: Redirige a las víctimas a un portal cautivo falso donde se les pide la contraseña de la red o datos personales bajo pretextos como una actualización de firmware.
GitHub – wifiphisher/wifiphisher: El marco de puntos de acceso fraudulentos
14. Phishing Frenzy
Phishing Frenzy es una herramienta de código abierto basada en Ruby on Rails diseñada para gestionar y automatizar campañas de prueba de phishing.
Características Principales
Métricas y seguimiento: Monitorea en tiempo real si los usuarios abren los mensajes, hacen clic en los enlaces o ingresan credenciales.
GitHub – pentestgeek/phishing-frenzy: Marco de phishing Ruby on Rails
15. Ghost Phisher
Ghost Phisher es una herramienta de código abierto escrita en Python diseñada para realizar auditorías de seguridad en redes inalámbricas y Ethernet, simulando ataques de suplantación y phishing.
Funciones Principales
Ataques en red: Permite realizar suplantación ARP (ARP spoofing) y secuestro de sesiones (session hijacking
GitHub – savio-code/ghost-phisher: se exporta automáticamente desde code.google.com/p/ghost-phisher
16. Blackeye
BlackEye es una herramienta de código abierto diseñada para realizar pruebas de simulación de phishing e ingeniería social.
¿Qué hace BlackEye?
Riesgo legal: Si se usa sin permiso explícito para robar datos reales, se convierte en un delito grave de ciberdelincuencia.
https://github.com/thelinuxchoice/blackeye
17. King-PhisherG
King Phisher es una herramienta de código abierto diseñada para simular ataques de phishing (suplantación de identidad) y evaluar la vulnerabilidad de los usuarios ante la ingeniería social.
Características principales
Uso autorizado: Está destinada exclusivamente a pruebas de penetración autorizadas y programas de concienciación interna.
itHub – rsmusllp/king-phisher: Kit de herramientas para campañas de phishing
18. SpookPhish
Es una suite gráfica basada en Python (Flask) diseñada para clonar páginas web de inicio de sesión (como redes sociales o servicios populares) y capturar credenciales de usuario de forma simulada.
https://github.com/technowlogy/spookphish
19. PyPhisher
PyPhisher es una herramienta de código abierto escrita en Python diseñada para realizar simulaciones de ataques de phishing.
¿Qué hace?
Uso ético o malicioso: Aunque está creada con fines didácticos, de investigación y de concienciación en ciberseguridad defensiva, también puede ser utilizada de forma maliciosa por ciberdelincuentes para robar credenciales.
KasRoudra/PyPhisher
20. HiddenPhish
HiddenPhish es una herramienta ofensiva de ciberseguridad diseñada para crear enlaces de suplantación de identidad (phishing) enmascarados y difíciles de detectar por las víctimas.
Características Principales
Uso práctico: Se descarga de repositorios públicos como GitHub para configurar páginas trampa de forma rápida.
https://github.com/HiddenPhish/HiddenPhish
URLs enmascaradas: Modifica o disfraza enlaces maliciosos para que parezcan páginas web legítimas y confiables.
Compatibilidad amplia: Ofrece plantillas preconfiguradas que imitan la interfaz de inicio de sesión de servicios y plataformas populares.
Clonación de sitios: Incluye decenas de plantillas de páginas web populares y conocidas (como redes sociales y servicios de correo) para imitar su diseño original.
Pruebas y educación: Permite crear enlaces y servidores de prueba para evaluar si los usuarios caen en este tipo de trampas.
Gestión de campañas: Permite ejecutar y controlar múltiples campañas de correos electrónicos falsos de manera simultánea.
Control de servidores: Ofrece control total sobre el contenido de los correos y las páginas web de aterrizaje para la recopilación de credenciales.
Capacitación y análisis: Ayuda a las organizaciones a medir qué empleados caen en la trampa para mejorar la formación en seguridad.
Clonación de sitios: Copia páginas web de inicio de sesión populares (como redes sociales o servicios de correo) para engañar a los usuarios.
Captura de credenciales: Registra los datos que las personas escriben en esas páginas falsas.
Uso legítimo y educativo: Los expertos en seguridad la emplean con autorización previa para entrenar empleados y evaluar la vulnerabilidad de una organización.
Puntos de acceso falsos: Emula redes Wi-Fi (conocido como Evil Twin) para atraer conexiones de dispositivos cercanos.
Portales cautivos: Muestra páginas de inicio de sesión falsas para capturar credenciales de los usuarios.
Interfaz web: Facilita la creación y administración centralizada de campañas.
Plantillas: Permite usar y reutilizar diseños de correos electrónicos y páginas de aterrizaje (landing pages).
Punto de acceso falso: Crea una red Wi-Fi trampa, a menudo imitando a una legítima (ataque de tipo Evil Twin o gemelo malvado).
Desautenticación: Desconecta a los usuarios de su punto de acceso real mediante la saturación de paquetes.
Captura de imágenes: Genera un enlace malicioso ficticio que, si la víctima lo abre y acepta los permisos correspondientes, activa de manera oculta la cámara frontal del dispositivo móvil o la cámara web de la computadora. [1]
Toma de capturas: Realiza fotografías de la víctima en tiempo real sin que esta note que el obturador se ha activado.
Múltiples plantillas listas para usar: Cuenta con clones prefabricados de las páginas de inicio de sesión de las redes sociales, correos y servicios financieros más populares (como Facebook, Google o PayPal).
Keylogger integrado: Además de capturar las credenciales escritas en el formulario falso, registra cada pulsación de tecla que realiza la víctima dentro de la página.
Recolección de datos adicionales: Captura datos del dispositivo de la víctima, como su dirección IP, geolocalización aproximada y el tipo de navegador que utiliza.
Evade el MFA: Captura no solo la contraseña, sino también los tokens de autenticación de dos factores (2FA/MFA) en tiempo real.
Phishlets personalizados: Utiliza archivos de configuración llamados phishlets para apuntar a servicios específicos de forma automatizada.
Sesiones activas: Permite al atacante clonar la sesión del usuario en su propio navegador sin que la víctima note la interrupción.
Clonación de sitios web: Replica páginas de inicio de sesión reales (como bancos o redes sociales) para probar la resistencia al phishing.
Medios infectados: Crea archivos adjuntos maliciosos o memorias USB con código de prueba para ver si los usuarios los ejecutan.
Pregunta por mi curso: Hacking de dispositivos Android con BTMOB RAT mediante aplicaciones falsas.
mSpy –🚨La Mejor Aplicación Para Hackear Teléfonos (Android – Iphone) & Computadoras (Windows – IOS🚨

